Um cartão MIFARE DESFire é um cartão inteligente sem contacto baseado num circuito integrado DESFire da NXP. Pode armazenar ficheiros de aplicação com acesso controlado para utilizações como gestão de acessos e bilhética. Este guia ajuda-o a verificar a geração, o leitor, a aplicação e as chaves antes de encomendar ou substituir cartões.
O que é um cartão MIFARE DESFire?
O DESFire pertence à família de circuitos integrados sem contacto MIFARE da NXP. O cartão utiliza uma interface de 13,56 MHz; o DESFire EV3 suporta comunicação ISO/IEC 14443 Tipo A até à camada 4.
Um cartão plástico é a credencial final, enquanto o IC fornece a memória e as funções de segurança suportadas. A impressão, o design da antena e a personalização são partes separadas do cartão final.
Consulte a visão geral do produto DESFire EV3 da NXP para conhecer a interface e as opções suportadas pelo IC.
Como funciona um cartão DESFire?
Um leitor compatível alimenta o cartão através do campo sem contacto e troca comandos com a aplicação selecionada. Os direitos de acesso da aplicação determinam se os ficheiros podem ser lidos ou alterados e se é necessária autenticação.
Pense numa aplicação como um contentor para ficheiros e definições relacionados. O emissor decide o que esses ficheiros representam; comprar um cartão DESFire em branco não cria automaticamente uma credencial funcional de acesso a portas ou de transporte.
MIFARE Classic vs. DESFire: o que muda?
| Ponto de seleção | MIFARE Classic | MIFARE DESFire |
|---|---|---|
| Estrutura de memória | Organização por setores e blocos | Organização por aplicações e ficheiros |
| Configuração de segurança | Autenticação e bits de acesso específicos do Classic | Chaves de aplicação, direitos de acesso e mensagens seguras suportadas |
| Questão de substituição | O sistema espera setores Classic ou apenas um identificador apresentado? | O leitor suporta a aplicação DESFire e a configuração do emissor? |
Partilhar os 13,56 MHz não torna o Classic e o DESFire intercambiáveis. Verifique a aplicação e o processo de aprovisionamento, bem como o suporte de chips do leitor.
A ficha técnica do MIFARE Classic 1K da NXP descreve a sua estrutura de setores e blocos.
DESFire EV1 vs. EV2 vs. EV3
EV1, EV2 e EV3 identificam as gerações DESFire. A NXP especifica compatibilidade funcional retroativa do EV3 com as gerações anteriores do DESFire; isso não garante que qualquer cartão adquirido esteja pronto para o seu sistema existente.
O EV3 acrescenta funções como um Transaction Timer e Secure Dynamic Messaging. As novas funções exigem comandos e configuração compatíveis; escolha a geração suportada pelo seu emissor e pelos seus leitores em vez de assumir que um chip mais recente é automaticamente uma substituição funcional.
A ficha técnica resumida do DESFire EV3 da NXP fornece a comparação entre gerações e os requisitos de configuração.
O DESFire impede a cópia de cartões?
Uma aplicação DESFire protegida pode autenticar o acesso e utilizar mensagens seguras. O EV3 suporta AES-128 entre as suas opções criptográficas, mas o sistema tem de configurar e utilizar as chaves e os direitos de acesso relevantes.
Um leitor que utiliza apenas um identificador não protegido não obtém autenticação de aplicação só porque o cartão contém um chip DESFire. A segurança das credenciais, a comunicação entre o leitor e o controlador e as permissões do backend requerem verificações separadas.
A NXP indica a certificação Common Criteria EAL5+ para o hardware e o software do CI do EV3. Esta certificação não certifica a sua instalação completa de controlo de acessos nem a torna imune a todos os ataques.
A ficha técnica DESFire EV3 da NXP descreve as funções de segurança suportadas e o âmbito da certificação.
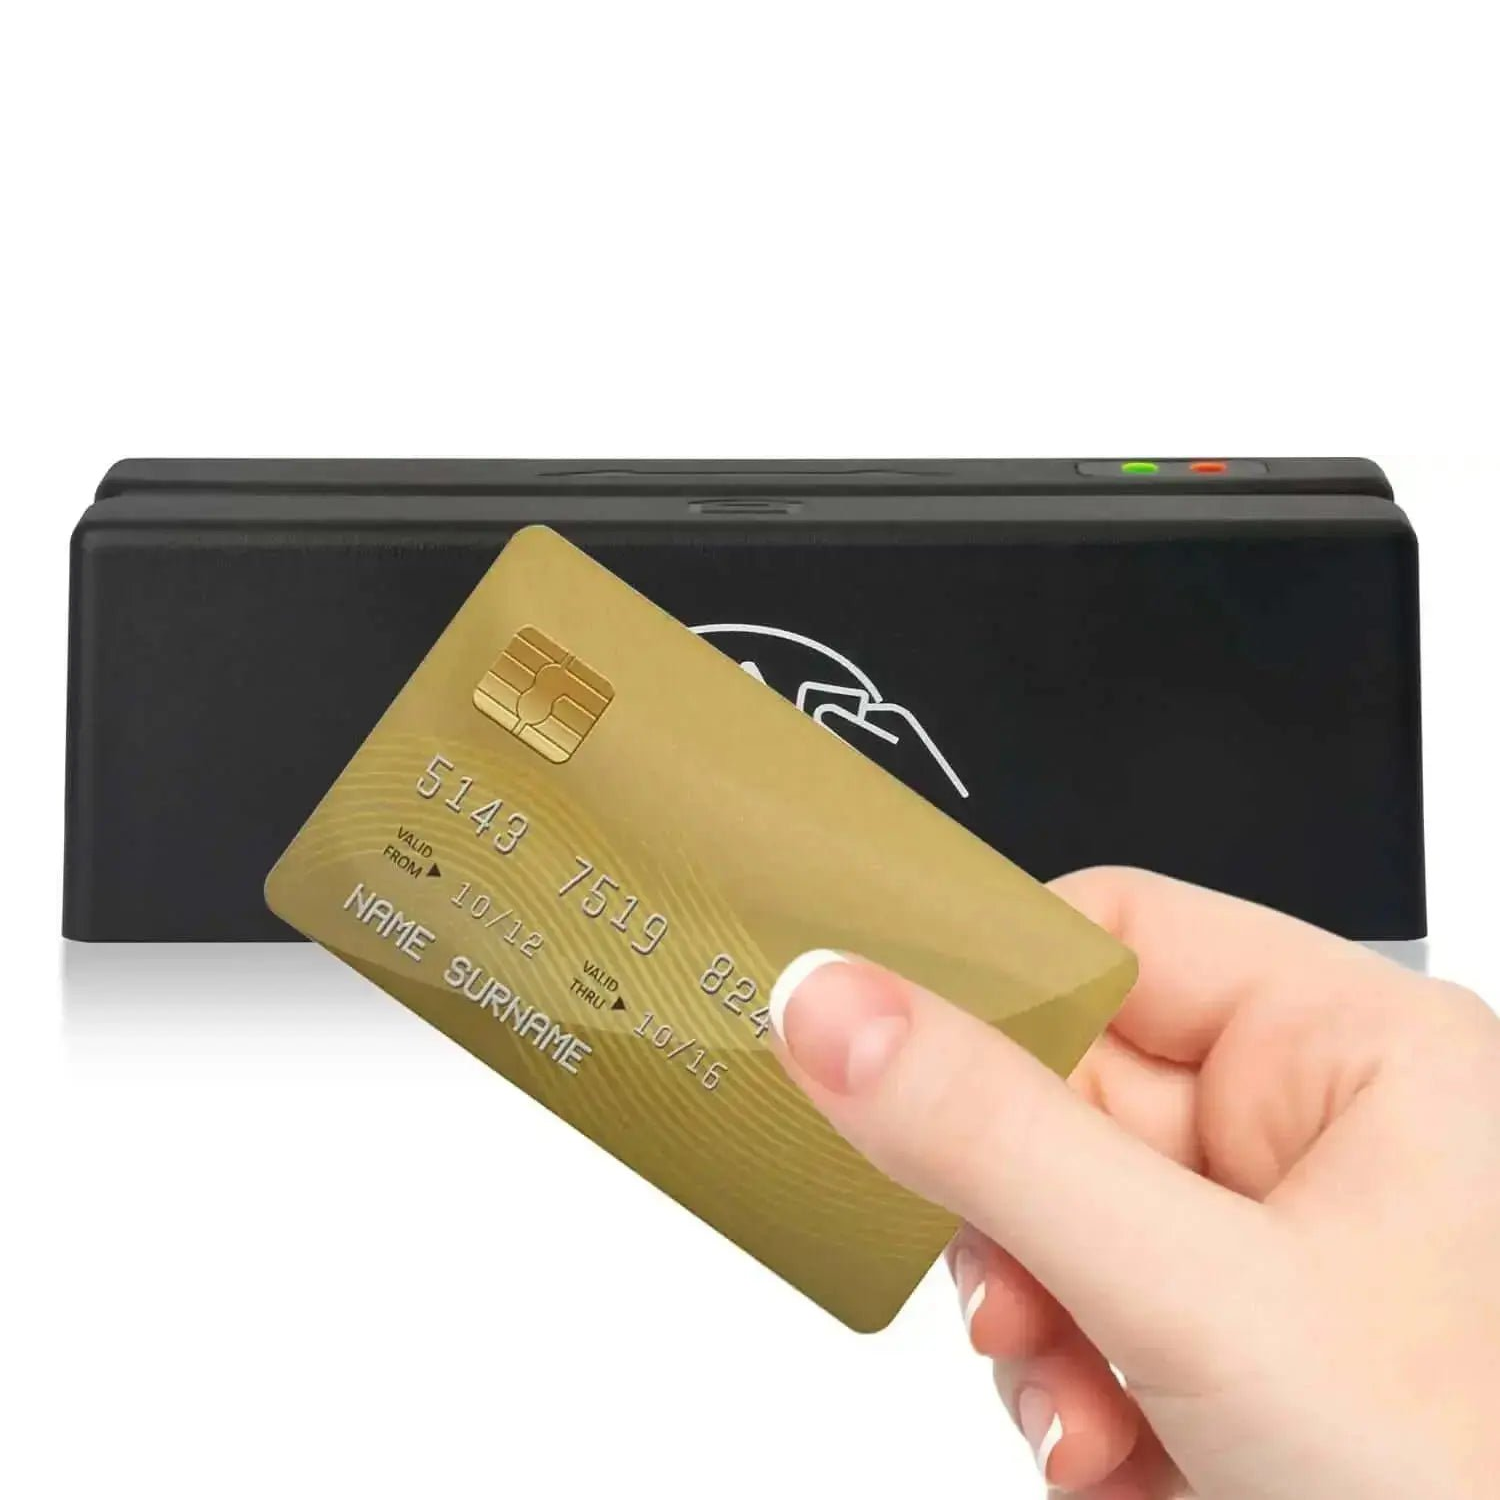
Que leitores conseguem ler cartões DESFire?
Utilize um leitor que suporte a geração exata de DESFire e os comandos de que a sua aplicação necessita. A indicação genérica de «leitor de 13,56 MHz» não é suficiente.
Pergunte ao fornecedor do sistema se este lê um identificador ou autentica uma aplicação protegida. Para controlo de acessos, confirme também a saída do leitor, o formato do controlador, o processo de aprovisionamento e a propriedade das chaves da aplicação.
Um telemóvel consegue ler um cartão DESFire?
Um telemóvel NFC compatível e a respetiva aplicação podem comunicar com um cartão DESFire. Os dados de aplicações protegidas continuam a exigir os comandos, os direitos de acesso e as chaves adequados.
O EV3 suporta funções de etiqueta NFC Forum Tipo 4, incluindo aplicações NDEF configuradas. Isso não significa que todos os cartões de acesso emitidos contenham um URL público ou possam ser copiados para a carteira de um telemóvel.
Como são programados os cartões DESFire?
O emissor do sistema define a aplicação, os ficheiros, as chaves e os direitos de acesso e, em seguida, personaliza o cartão através de um processo de codificação autorizado. Uma leitura bem-sucedida do UID ou o número impresso no cartão não comprovam que a personalização está concluída.
Recomendamos que confirme a geração e a opção de memória necessárias com o fornecedor do sistema antes de encomendar. Teste uma amostra codificada para o registo, o acesso, a revogação e qualquer aplicação secundária.
O que deve confirmar antes de encomendar?
- A geração de DESFire e a opção de memória necessárias.
- O modelo de leitor, o firmware e o suporte da aplicação.
- Se o acesso utiliza um identificador ou dados de aplicação autenticados.
- O processo de codificação do emissor e a responsabilidade pelas chaves.
- O formato do cartão, o design e quaisquer requisitos de numeração visível.
- Um processo de aprovação de amostra utilizando o leitor e o controlador pretendidos.
Partilhe connosco o modelo de leitor e os requisitos não secretos do fornecedor do sistema. Podemos ajudá-lo a comparar opções de cartões e a planear uma verificação de amostra; mantenha as chaves secretas dentro do seu processo de aprovisionamento autorizado.
Continue com a nossa comparação de RFID, HID e MIFARE, o guia de cartões de acesso RFID e a explicação da numeração de 26 bits.