
Mis on RFID-kaardid?
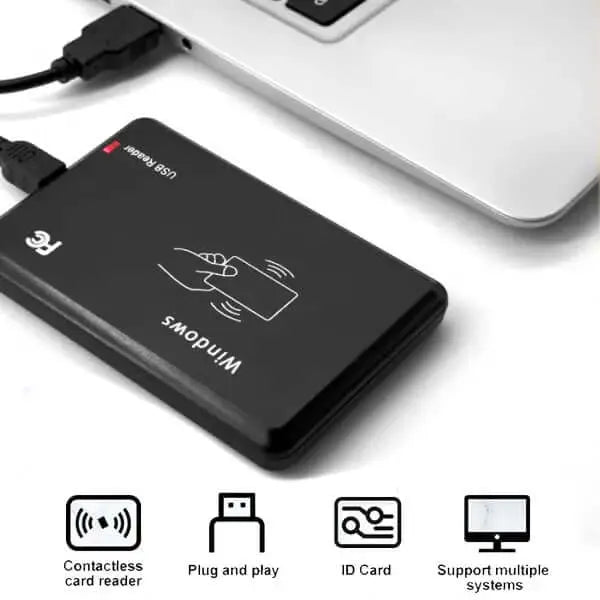
RFID-kaardid on juurdepääsukaardid, millesse on sisseehitatud RFID-kiibid, mis salvestavad ja edastavad andmeid RFID-lugejate läheduses. Neid kaarte kasutatakse tavaliselt juurdepääsukontrollisüsteemides, et anda või piirata juurdepääsu teatud aladele vastavalt kaardiomanikule määratud õigustele.
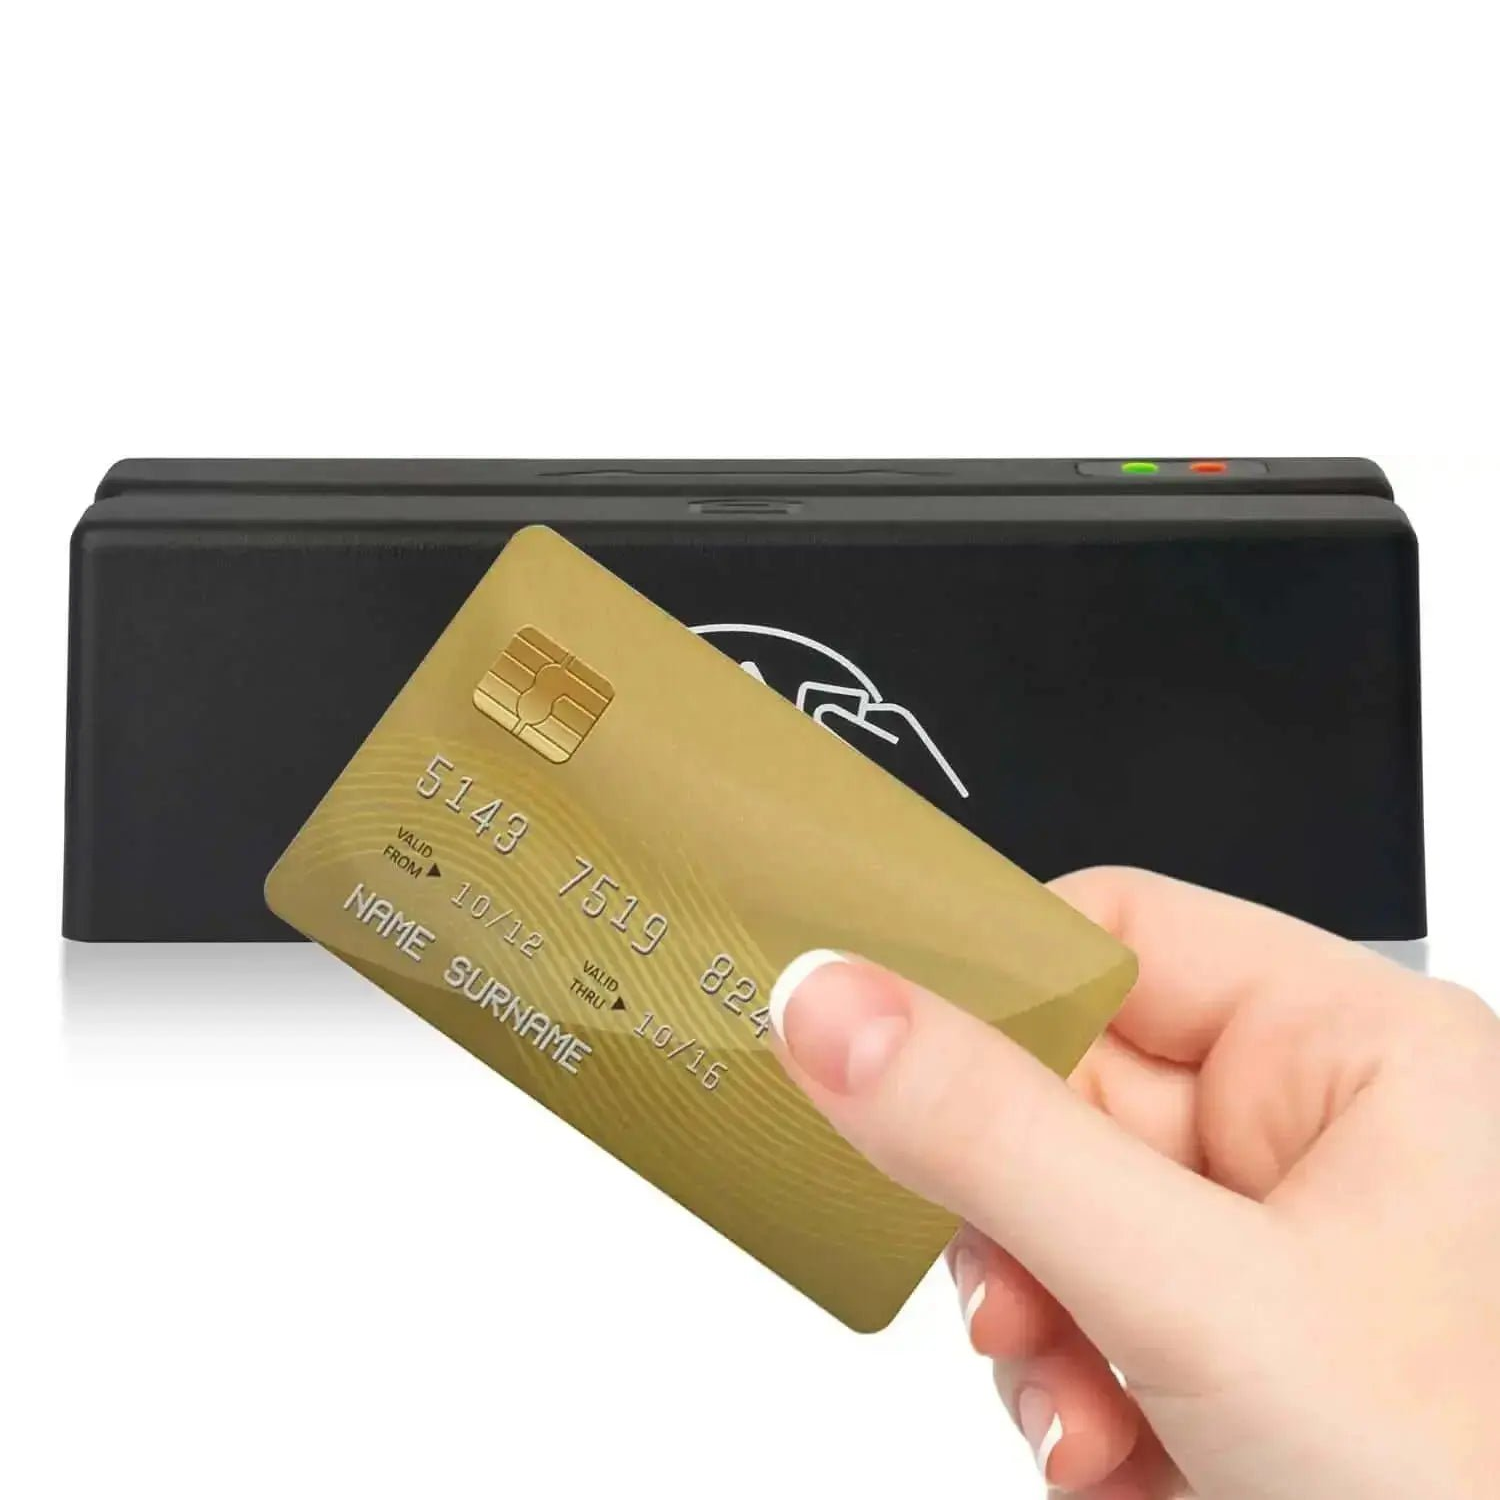
Tavaliselt toimivad RFID-kaardid raadiosagedussignaalide abil, et suhelda RFID-lugejatega. Kui kaart esitatakse lugejale, tuvastab lugeja kaardi kiibile salvestatud unikaalse ID ja kontrollib seda juurdepääsukontrollisüsteemi andmebaasi vastu, et teha kindlaks, kas juurdepääs tuleks anda või keelata.
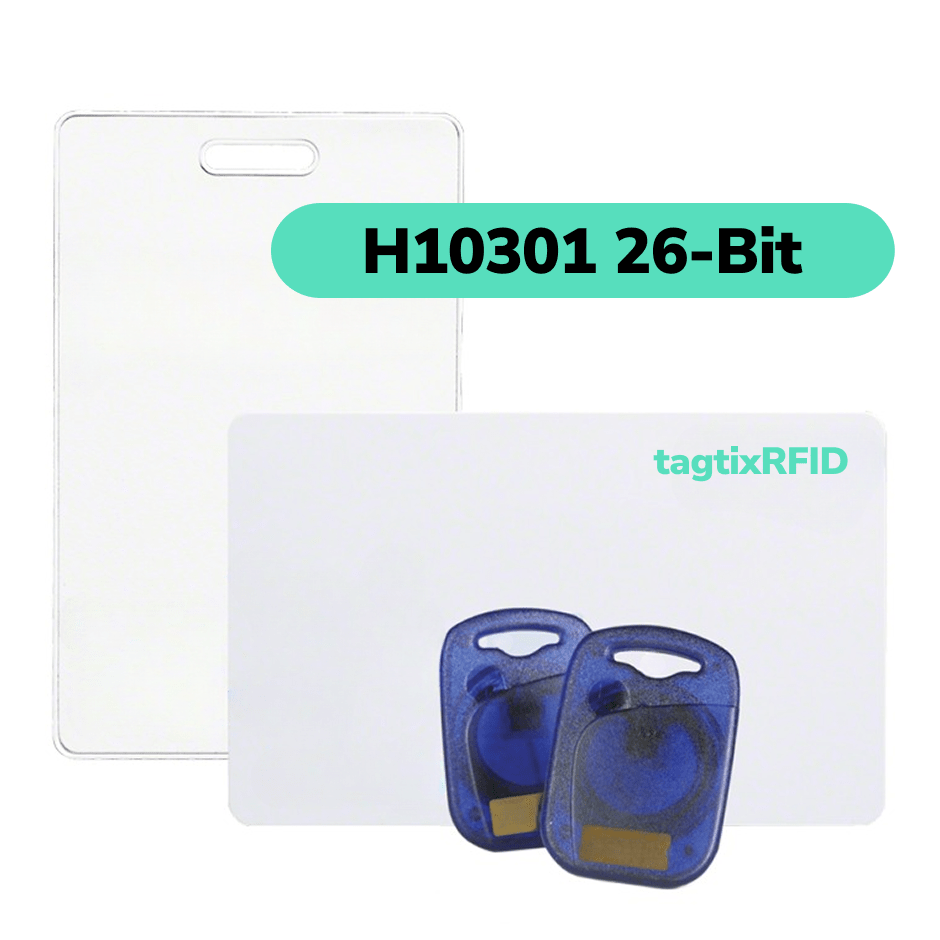
RFID-kaarte on erinevates vormides, sealhulgas võtmekaardid, märgid ja nutikaardid, millest igaüks pakub erinevat turvalisuse ja funktsionaalsuse taset. Need kaardid on kaasaegsetes juurdepääsukontrollisüsteemides üliolulised, pakkudes mugavust ja paremat turvalisust igas suuruses organisatsioonidele.
Mis on RFID juurdepääsukontrolli süsteem?
RFID juurdepääsukontrolli süsteem on turvalahendus, mis kasutab RFID-tehnoloogiat hoonete, ruumide või konkreetsete alade juurdepääsu haldamiseks ja kontrollimiseks. See süsteem koosneb RFID-lugejatest, RFID-kaartidest või võtmehoidjatest ning juurdepääsukontrolli tarkvarast, mis töötavad koos ruumide turvamiseks ning sisse- ja väljapääsu tegevuste jälgimiseks.
RFID juurdepääsukontrolli süsteemiga saavad administraatorid hõlpsasti määrata juurdepääsuõigusi isikutele või rühmadele, jälgida liikumist ruumides ning luua turvalisuse huvides üksikasjalikke juurdepääsulogisid. See süsteem pakub tõhusamat ja turvalisemat alternatiivi traditsioonilistele lukkude ja võtmete mehhanismidele.
RFID-tehnoloogiat kasutades saavad juurdepääsukontrolli süsteemid parandada üldist turvalisust, muuta tegevuse tõhusamaks ja pakkuda volitatud personalile sujuvat kogemust, hoides volitamata isikud eemal.
Kuidas RFID juurdepääsukontrolli süsteem töötab?
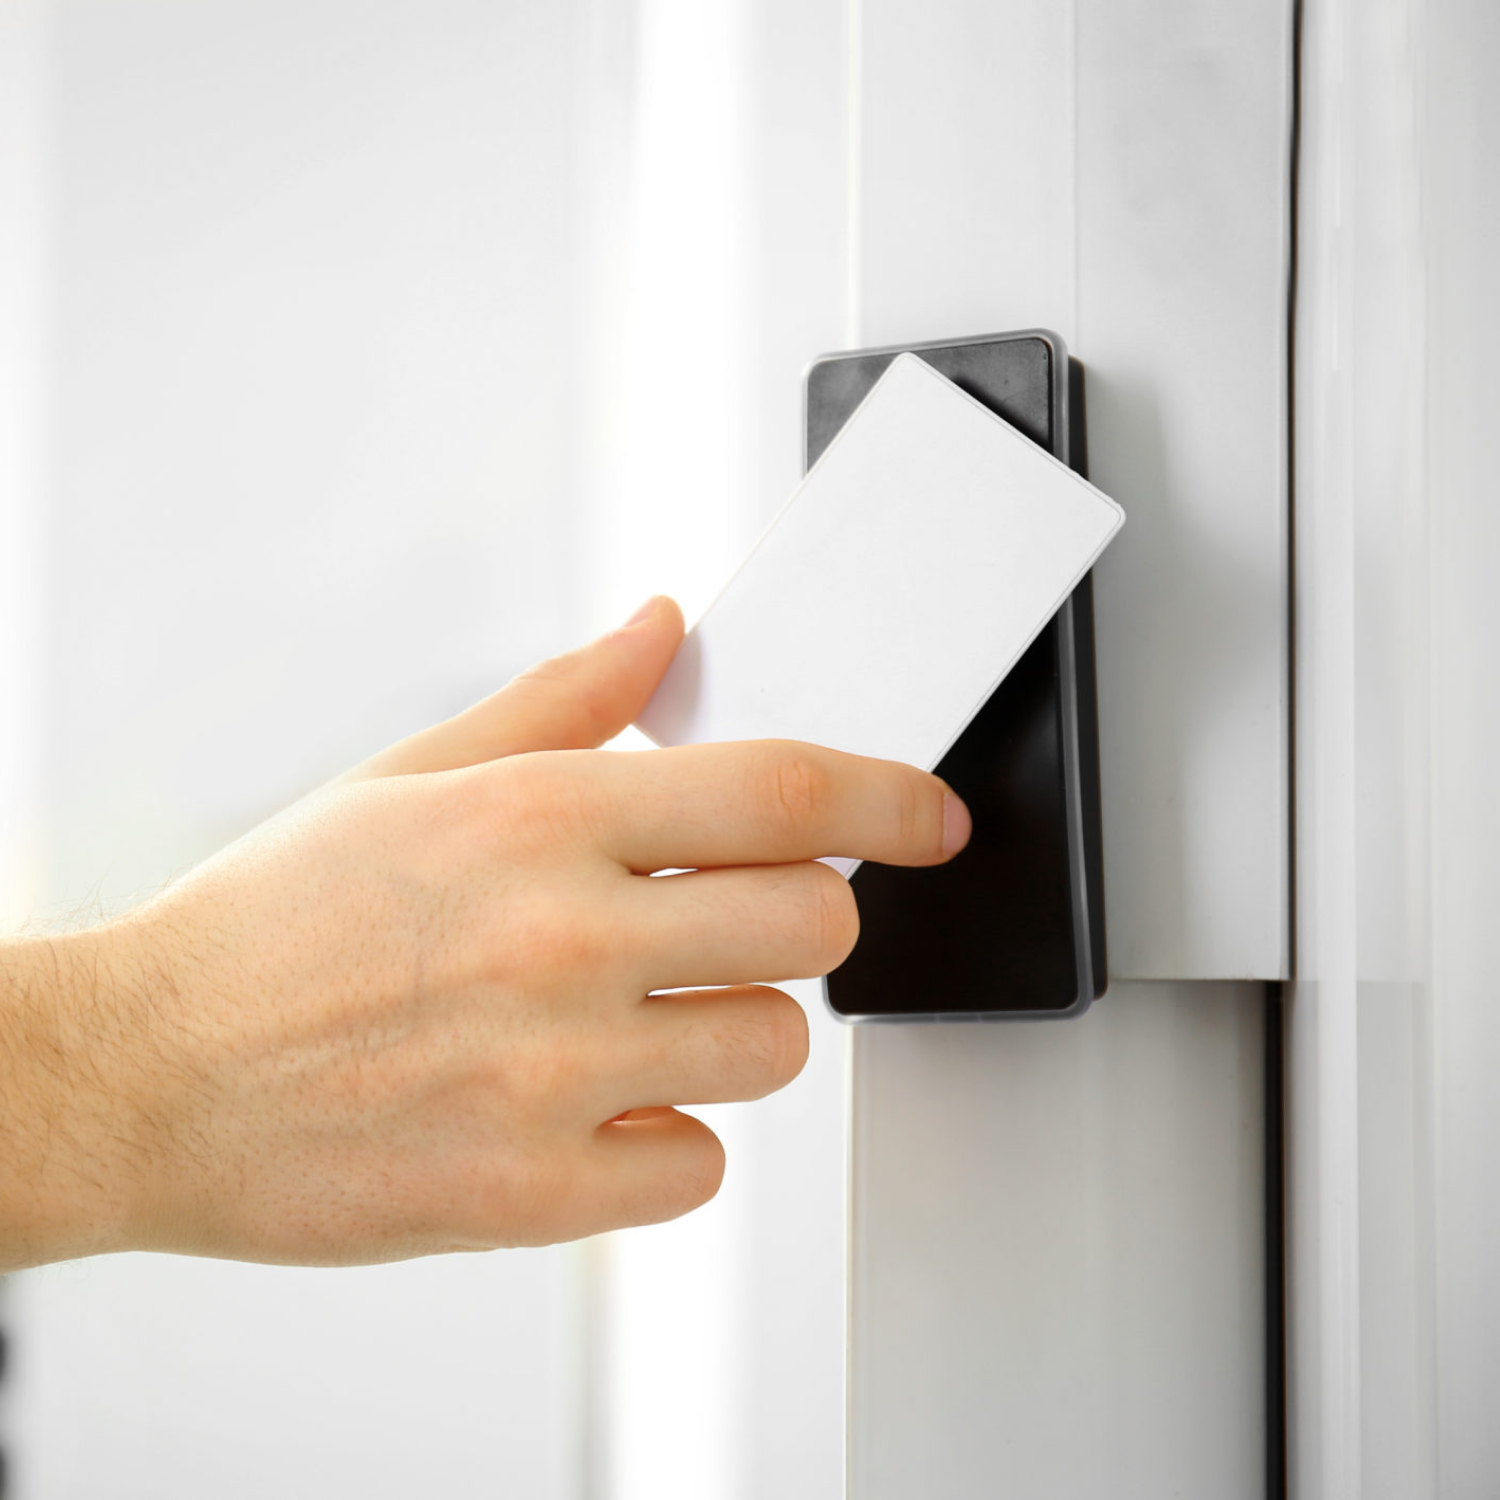
RFID juurdepääsukontrolli süsteem töötab RFID-tehnoloogia abil, et autentida ja volitada isikute sisenemist turvatsoonidesse. Kui isik esitab RFID-kaardi või võtmehoidja RFID-lugejale, skaneerib lugeja kaardi teabe ja saadab selle kontrollimiseks juurdepääsukontrolli tarkvarale.
Juurdepääsukontrolli tarkvara võrdleb kaardi andmeid süsteemis salvestatud eelnevalt määratud juurdepääsuõigustega. Kui teave ühtib ja isikul on vajalik volitus, avatakse uks või tõkkepuu ning juurdepääs antakse. Kui esineb lahknevus või puudub volitus, keeldutakse juurdepääsust ja võidakse käivitada teavitus turvatöötajatele.
RFID juurdepääsukontrolli süsteemid pakuvad mugavat ja turvalist viisi piiratud aladele juurdepääsu haldamiseks, parandavad tegevuse tõhusust ja tugevdavad organisatsiooni üldisi turvameetmeid.
Miks näitab minu MIFARE Classic 1K kaart erinevat numbrit?
Neljabaidise UID-ga MIFARE Classic 1K kaart võib näidata erinevaid kümnendarve, kui kaks süsteemi tõlgendavad selle baite vastupidises järjekorras. See on numbriformaadi erinevus; see iseenesest ei tähenda, et kaardi UID on muutunud.
UID tähendab unikaalset identifikaatorit. Neljabaidise UID-i saab kirjutada kaheksa kuueteistkümnendsüsteemi märgina. Kuueteistkümnendsüsteem ehk HEX kasutab 0–9 ja A–F. Mõned süsteemid teisendavad need baidid kümnendarvuks ja täiendavad selle kümnekohaliseks.
UID-vormingu võrdlus
Illustratiivne neljabaidine UID. Kaks veergu kasutavad samu nelja baidi väärtusi vastupidises järjekorras.
| Formaat | Näidisjärjekord | Vastupidine baidijärjekord |
|---|---|---|
| Neli baiti (kumbki kaks HEX-märki) | 12 34 56 78 |
78 56 34 12 |
| Kaheksamärgiline HEX | 12345678 |
78563412 |
| Kümnekohaline kümnendarv | 0305419896 |
2018915346 |
Pöörake ümber kahemärgilised baidipaarid, mitte iga märk. Eesolev null hoiab esimese kümnendväärtuse kümnekohalisena.
NXP UID-käsitlemise juhised ei näe ette UID baitide teisendamist täisarvuks. Kümnekohaline kümnendesitus on kuvamiskonventsioon, mitte universaalne NFC-kaardinumbri standard.
Kui taotlete UID-arvutustabelit meie neljabaidise UID-ga MIFARE Classic 1K kaartide jaoks, esitame kümnekohalised kümnendväärtused. Enne loendi importimist kinnitage, kas teie süsteem kasutab sama baidijärjekorda või toetab teisendamist. Hoidke UID-väärtused arvutustabelis tekstina, et säilitada eesolevad nullid.
Soovitame esmalt kontrollida ühte füüsilist kaarti selle trükitud numbri, tabelikande ja lugeja väljundi vastu. Kinnitage, kas teie süsteem registreerib UID või kaardi mällu salvestatud identiteedi. Kuva teisendamine ei muuda kaardiandmeid ega anna juurdepääsuõigusi.
See neljabaidine näide ei määratle seitsme- ega kümnebaidiste UID-de, teiste NFC-kaardimudelite ega HID/Wiegandi objektikoodide ja kaardinumbrite vormingut. Kinnitage need vormingud eraldi.
RFID-kaardipõhiste juurdepääsukontrollisüsteemide eelised
-
Täiustatud turvalisus ja mugavus: RFID-kaardipõhised juurdepääsukontrollisüsteemid võimaldavad kontaktita sisenemist, vähendades füüsilist kulumist ja suurendades juurdepääsu kiirust. Traadita tehnoloogia tagab sujuvama ja tõhusama kasutuskogemuse.
-
Paindlik ja skaleeritav haldus: Administraatorid saavad hõlpsalt hallata kasutajate juurdepääsu, lisades või tühistades õigusi kaugjuhtimise teel ilma süsteemi füüsiliste muudatuste tegemise vajaduseta. See paindlikkus toetab organisatsiooni kasvu ja muutusi ilma märkimisväärsete lisakuludeta.
-
Üksikasjalikud auditijäljed: Süsteemid pakuvad põhjalikke kasutajate juurdepääsu logisid, sealhulgas sisenemisaegu ja -kohti. See on ülioluline turvaauditite, juhtumite uurimise ja juurdepääsupoliitikate jõustamise jaoks.
-
Integreeritud turvalahendused: RFID-süsteeme saab sujuvalt integreerida teiste turvameetmetega, nagu valvekaamerad ja alarmsüsteemid. See terviklik lähenemine parandab üldist turvalisust ja järelevalvevõimalusi.
-
Identimisvahendi turvalisus: Ainult identifikaatorit sisaldavaid kaarte võib kopeerida. Kui dubleerimise risk on oluline, kasutage toetatud autenditud identimisvahendi rakendust, asjakohast võtmehaldust ja sobivat lugeja-kontrolleri kaitset.
Ligipääsukontrolli süsteemide tüübid
Võtmehoidjaga ukse juurdepääsusüsteemid
Võtmehoidjaga ukse juurdepääsusüsteemid on populaarne ligipääsukontrolli lahendus, mis kasutab RFID-tehnoloogiat, et anda juurdepääs volitatud isikutele. Need süsteemid koosnevad tavaliselt RFID-kiipidega võtmehoidjatest ja vastavatest sissepääsupunktidesse paigaldatud lugejatest.
Kui kasutaja esitab oma võtmehoidja lugejale, kontrollib süsteem võtmehoidja teavet ligipääsukontrolli andmebaasi vastu ja annab juurdepääsu, kui õigused on täidetud. Võtmehoidjaga ukse juurdepääsusüsteeme kasutatakse tavaliselt elamutes, kontorites ja piiratud juurdepääsuga elamurajoonides turvalise sissepääsu tagamiseks.
Kuigi võtmehoidjaga ukse juurdepääsusüsteemid pakuvad mugavust ja turvalisust, on oluline tagada asjakohane krüpteerimine ja turvameetmed, et vältida volitamata juurdepääsu või süsteemi manipuleerimist.
Kuidas võtmekaardi ligipääsukontroll töötab?
Võtmekaardi ligipääsukontrollisüsteemid töötavad sarnaselt RFID-kaartide süsteemidega, kus isikud kasutavad RFID-kiipidega võtmekaarte, et pääseda kontrollitavatele aladele. Kui kasutaja esitab oma võtmekaardi RFID-lugejale, skaneerib lugeja kaardi andmeid ja kontrollib neid ligipääsukontrolli süsteemi andmebaasi vastu.
Kui kaardiomanikul on vajalikud õigused, avab juurdepääsukontrollisüsteem ukse või tõkkepuu ning võimaldab sissepääsu. Võtmekaardi juurdepääsukontrollisüsteemid pakuvad suuremat turvalisust ja mugavust võrreldes traditsiooniliste võtmepõhiste süsteemidega, kuna kaotatud või varastatud kaarte saab hõlpsasti deaktiveerida ja asendada.
Organisatsioonid saavad kohandada võtmekaardi juurdepääsukontrollisüsteeme vastavalt oma konkreetsetele turvavajadustele, näiteks rakendades mitmefaktorilist autentimist või integreerides neid teiste turbesüsteemidega parema kaitse tagamiseks.
Märgipõhised juurdepääsusüsteemid
Märgipõhised juurdepääsusüsteemid kasutavad RFID-tehnoloogiaga varustatud märke, et anda isikutele juurdepääs turvatud aladele. Need märgid on sageli isikustatud kasutaja nime, foto ja muu identifitseeriva teabega, muutes need ideaalseks kasutamiseks kõrgete turvanõuetega organisatsioonides.
Kui märk esitatakse RFID-lugejale, kontrollib süsteem enne juurdepääsu lubamist kasutaja identiteeti ja juurdepääsuõigusi. Märgipõhiseid juurdepääsusüsteeme kasutatakse tavaliselt valitsusasutustes, kontorites ja tervishoiuasutustes, kus ranged juurdepääsukontrolli meetmed on hädavajalikud.
Organisatsioonid saavad kasutada märgipõhiseid juurdepääsusüsteeme turvalisuse parandamiseks, juurdepääsutegevuste jälgimiseks ja juurdepääsu piiramiseks tundlikele aladele vastavalt isiku rollidele ja vastutustele organisatsioonis.
Lähianduriga kaardilukusüsteemid
Läheduskaardilukusüsteemid on juurdepääsukontrolli lahenduse tüüp, mis kasutab läheduskaarte, et anda või keelata juurdepääs määratud aladele. Need kaardid ei vaja lugejaga füüsilist kontakti; selle asemel toimivad need vahetus läheduses, muutes juurdepääsukontrolli mugavamaks ja kasutajasõbralikumaks.
Kui läheduskaart tuuakse RFID-lugeja lähedale, tuvastab lugeja kaardi signaali ja kontrollib kasutaja juurdepääsuõigusi reaalajas. Läheduskaardilukusüsteeme kasutatakse tavaliselt hotellides, õppeasutustes ja ärihoonetes, et tagada probleemideta juurdepääsuhaldus ja parem turvalisus.
Organisatsioonid võivad läheduskaardilukusüsteemidest kasu saada, lisades täiendavaid turvafunktsioone, näiteks biomeetrilise verifitseerimise, et veelgi tugevdada juurdepääsukontrolli meetmeid ja takistada volitamata sisenemist.
Magnetkaardiga ukse juurdepääsulugejasüsteemid
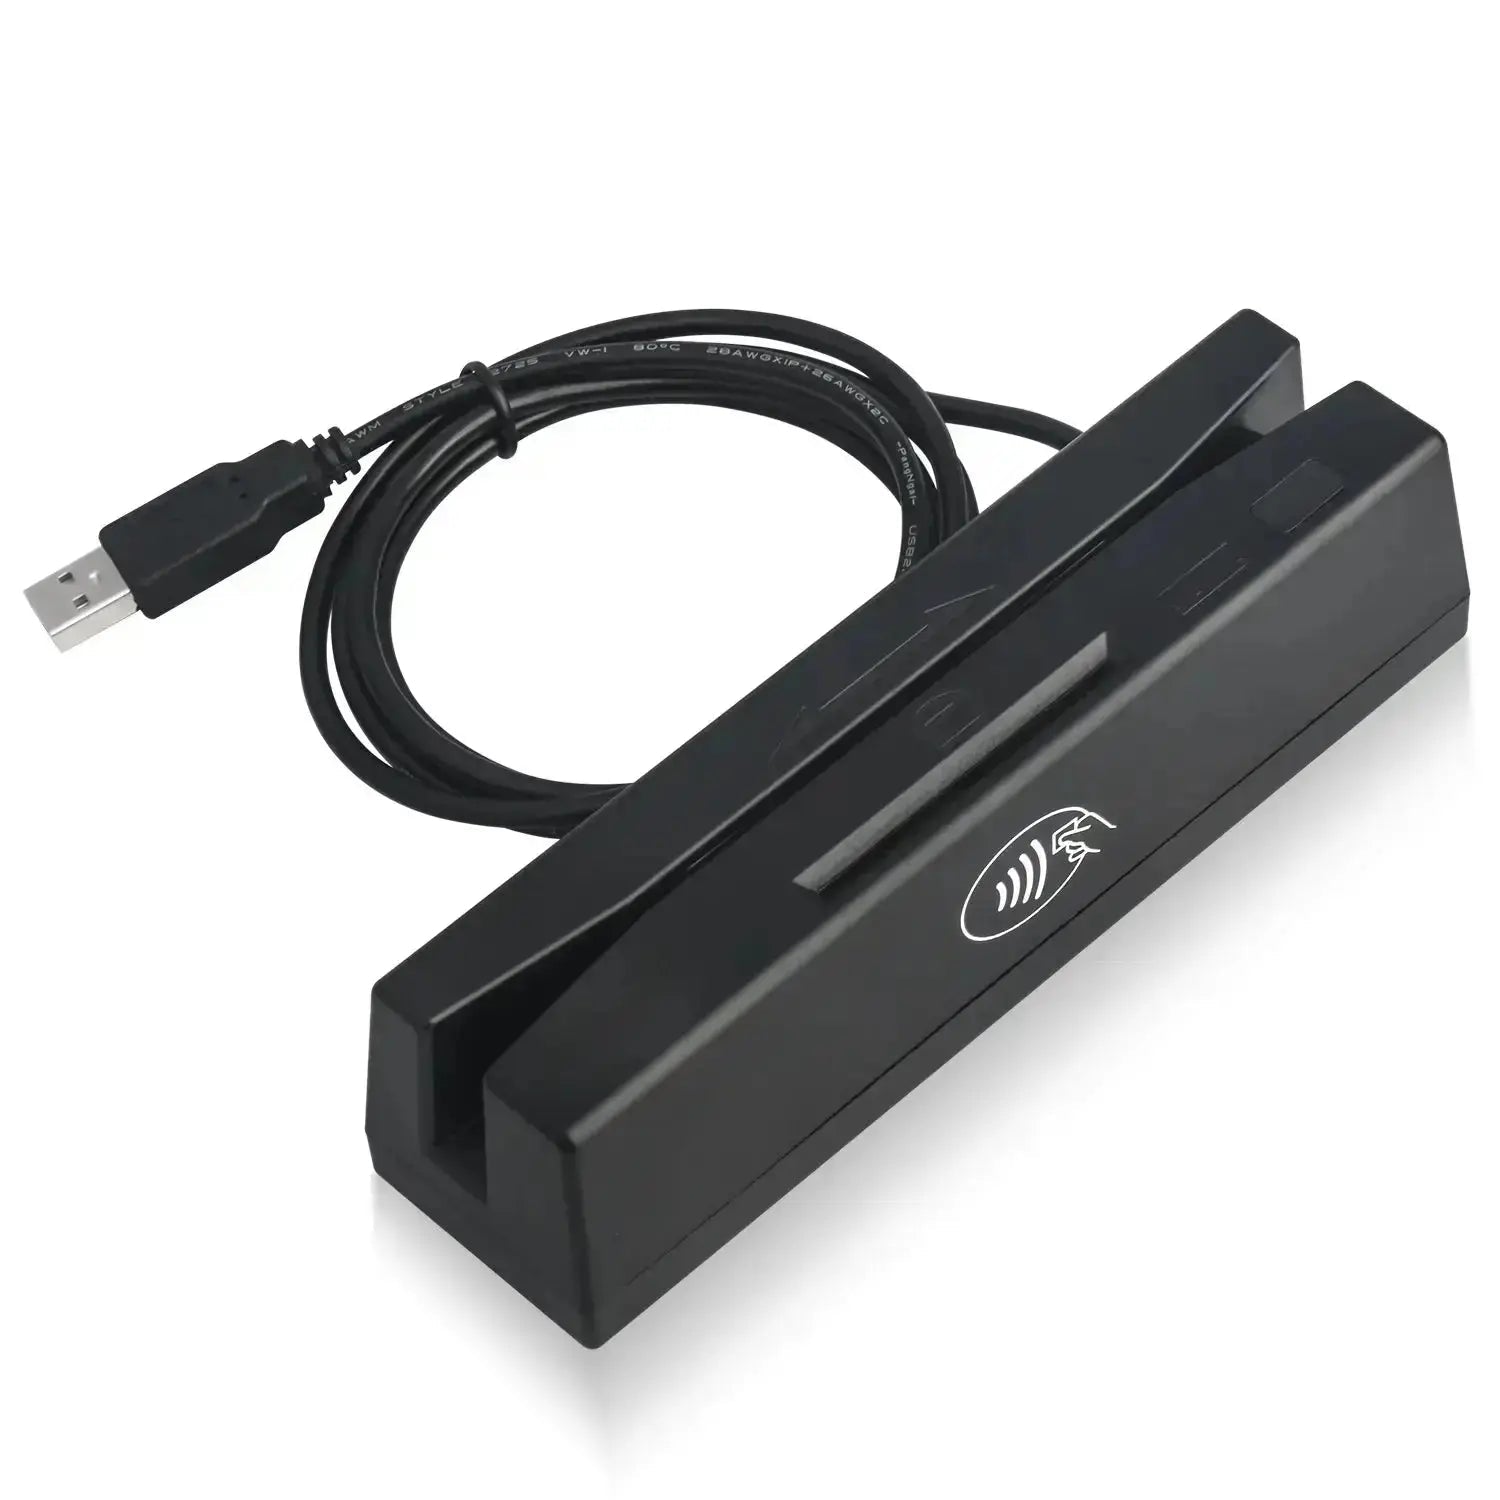
Magnetkaardiga ukse juurdepääsulugejasüsteemid kasutavad magnetribakaarte, et anda juurdepääs volitatud isikutele. Need kaardid sisaldavad magnetriba, mis salvestab kasutajateabe, mida loeb juurdepääsukontrollisüsteemiga ühendatud magnetkaardilugeja.
Kui magnetkaart libistatakse läbi lugeja, kontrollib süsteem kaardi andmeid süsteemi andmebaasis määratud juurdepääsuõiguste vastu. Kui teave ühtib ja kasutajal on vajalik volitus, antakse juurdepääs, võimaldades siseneda kaitstud alale.
Magnetribaga juurdepääsusüsteemid kontrollivad kodeeritud andmeid seadistatud juurdepääsuõiguste vastu. Ribamagnet ei taga iseenesest krüptograafilist autentimist; hinnake mandaati, kontrollerit ja sidekanalit koos.
RFID juurdepääsukontrolli turvasüsteemide põhikomponendid
RFID-sildid (transponderid):
RFID-sildid sisaldavad kiipi ja antenni. Passiivsed sildid ammutavad energiat lugerist; aktiivsed sildid kasutavad edastamiseks oma toidet, samas kui akutoega passiivsed sildid toetavad skeemi, ilma et nad tingimata aktiivselt edastaksid. Tööulatus, mälu ja turvalisus sõltuvad konkreetsest konstruktsioonist.
RFID-lugerid (küsitlejad):
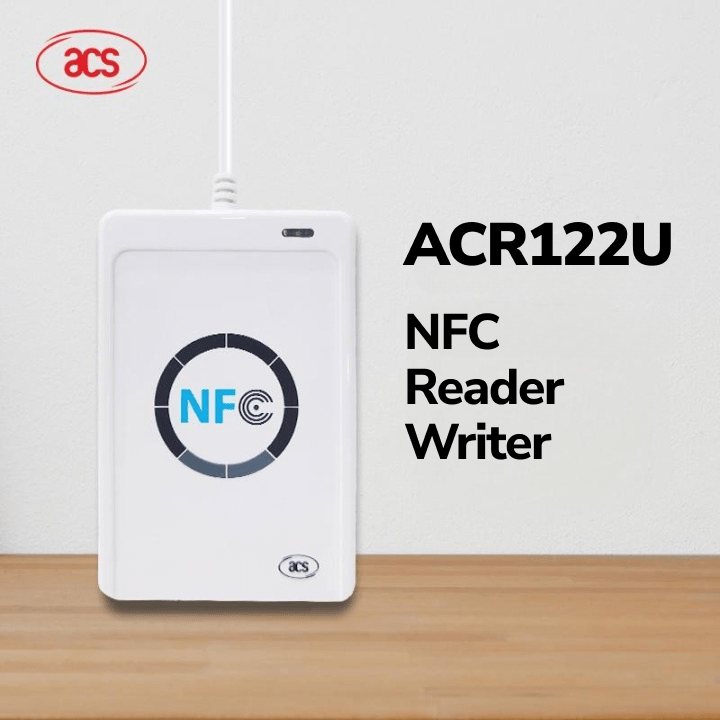
RFID-lugerid on seadmed, mis saadavad raadiolaineid RFID-siltide tuvastamiseks ja nendega suhtlemiseks. Nad saavad lugeda RFID-sildile salvestatud teavet ja edastada selle töötlussüsteemi. Lugerid erinevad tööulatuse, sageduse ja konfiguratsiooni poolest (kaasaskantav, paigaldatud jne). Need on juurdepääsukontrolli süsteemi jaoks üliolulised, kuna nad on kontaktpunktiks süsteemi ning silti kandvate isikute või esemete vahel.
Juurdepääsukontrolli server (ACS):
Juurdepääsukontrolli server on RFID-turbesüsteemi keskne sõlmpunkt, mis vastutab RFID-lugeritelt saadud andmete töötlemise ja juurdepääsuotsuste tegemise eest. See haldab andmebaasi volitatud RFID-siltide ID-dest ja neile vastavatest kasutaja- või esemeandmetest. ACS saab sildiandmete ja juurdepääsuloendite võrdlemise põhjal käivitada häireid, avada väravaid või juurdepääsu keelata.
Antennid:
Antennid on üliolulised raadiolainete edastamiseks ja vastuvõtmiseks RFID-lugeja ja RFID-siltide vahel. Neid on erinevates kujudes ja suurustes, kohandatud konkreetsetele töösagedustele ja keskkondadele. Antenni disain mõjutab süsteemi ulatust ja tõhusust. Need võivad olla lugejasse sisse ehitatud või eraldi paigaldatud, sõltuvalt süsteemi nõuetest.
Võrguinfrastruktuur:
Võrguinfrastruktuur ühendab RFID-lugejaid, juurdepääsukontrolli servereid ja muid süsteemikomponente, hõlbustades nendevahelist suhtlust ja andmeedastust. See võib hõlmata traadiga ühendusi (näiteks Ethernet) või traadita tehnoloogiaid (näiteks Wi-Fi või mobiilside). See on ülioluline reaalajas andmetöötluseks ja RFID-süsteemi integreerimiseks teiste turva- ja järelevalvesüsteemidega.
Tarkvara ja kasutajaliides:
RFID juurdepääsukontrolli süsteemi tarkvarakomponent vastutab andmeanalüüsi, kasutajahalduse ja süsteemi konfiguratsiooni eest. See pakub administraatoritele kasutajaliidest reeglite seadmiseks, RFID-siltide lisamiseks või eemaldamiseks süsteemist, juurdepääsusündmuste jälgimiseks ja aruannete genereerimiseks. Tarkvara saab integreerida ka teiste turvasüsteemidega, pakkudes terviklikku turbelahendust.
Krüpteerimis- ja turvaprotokollid:
RFID-turvalisus sõltub mandaadist ja süsteemi seadistusest. Mõned kaardid pakuvad lihtsat identifikaatorit; teised toetavad autenditud rakenduseandmeid. Veenduge vajalikus võtmehalduses ja lugeja-kontrolleri vahelises kaitses, mitte ei eelda, et kõik salvestatud või edastatud andmed on krüpteeritud.
Füüsilised turvameetmed:
Lisaks elektroonilistele komponentidele on RFID-seadmete ja nende kaitstavate alade kaitsmiseks üliolulised füüsilised turvameetmed. See hõlmab lukke, tõkkeid, manipuleerimisjäljega tihendeid ning lugejate ja antennide turvalist paigaldust. Need meetmed takistavad füüsilist rikkumist ja tagavad RFID-süsteemi usaldusväärsuse laiema turvastrateegia osana.
Aktiivsed vs. passiivsed RFID juurdepääsukontrolli süsteemid:
- Aktiivsed RFID-süsteemid kasutavad akutoitel silte, mis edastavad aktiivselt signaale RFID-lugejatele, pakkudes pikemat lugemisulatust ja reaalajas jälgimise võimalusi.
- Passiivsed RFID-süsteemid seevastu kasutavad lugejate elektromagnetilisi signaale toite saamiseks ja andmete edastamiseks, muutes need juurdepääsukontrolli rakenduste jaoks kulutõhusamaks.
Üksikasjaliku selgituse leiate aktiivse ja passiivse RFID erinevuse kohta siit.
Turvafunktsioonid, millele RFID-ukse juurdepääsusüsteemi valimisel tähelepanu pöörata:
RFID-ukse juurdepääsusüsteemi valimisel on oluline arvestada selliste turvafunktsioonidega nagu:
Krüpteerimisprotokollid
Otsige süsteeme, mis kasutavad AES-i (Advanced Encryption Standard) või muid turvalisi, kaasaegseid krüpteerimismeetodeid andmeedastuse kaitsmiseks.
Tagage läbiv krüpteerimine, mille puhul on krüpteeritud mitte ainult märgi ja lugeja vaheline side, vaid ka andmeedastus lugeja ja juurdepääsukontrolli serveri vahel.
Mitmefaktorilise autentimise (MFA) valikud
MFA lisab turvakihte, nõudes juurdepääsu andmisel rohkem kui ühte kontrollimisviisi. See võib oluliselt vähendada volitamata juurdepääsu riski, mis tuleneb kadunud või kloonitud RFID-märkidest.
Kaaluge süsteeme, mis nõuavad kombinatsiooni järgmisest: see, mis kasutajal on (RFID-kaart), see, mida kasutaja teab (PIN-kood või parool), ja see, kes kasutaja on (biomeetriline tõendamine, näiteks sõrmejälje- või näotuvastus).
Paindlikud MFA-seaded võimaldavad reguleerida turvatasemeid sõltuvalt kaitstava ala tundlikkusest.
Manipuleerimise tuvastamise mehhanismid
Manipuleerimise tuvastamine tagab, et iga katse lugejat või juhtpaneeli füüsiliselt ohustada käivitab hoiatuse, aidates säilitada süsteemi füüsilise turvalisuse terviklikkust.
Eelistage seadmeid, mille puhul jälgitakse aktiivselt manipuleerimist, näiteks seadme seinast eemaldamist või korpuse avamise katset.
Integreeritud häiresüsteemid või teavitused võivad manipuleerimise avastamisel turvatöötajaid reaalajas teavitada
Auditijälje võimalused
Auditijäljed registreerivad iga juurdepääsu või juurdepääsukatse, luues ajaloolise andmejälje, mis võib olla ülioluline turvaauditite, uurimiste ja vastavusnõuete täitmise jaoks.
Tagage, et süsteem suudab logida ja salvestada üksikasjalikke juurdepääsusündmusi, sealhujuldes õnnestunud ja ebaõnnestunud juurdepääsukatseid, juurdepääsuaega ja kasutaja tuvastamist.
Otsige süsteeme, millel on lihtsalt kasutatavad aruandlusvahendid, mis võimaldavad mis tahes ajavahemiku juurdepääsulogisid kiiresti analüüsida ja üle vaadata.
Täiendavad kaalutlused
- Vastavus ja standardid: olenevalt piirkonnast ja tööstusharust tagage, et süsteem vastab asjakohastele standarditele ja õigusnormidele.
- Skaleeritavus: süsteem peaks suutma kasvada koos teie vajadustega ilma oluliste ümberkorraldusteta.
- Kasutajahaldus: vajaduse korral lisage, eemaldage või muutke tõhusalt kasutajate juurdepääsutasemeid.
- Integreerimisvõimalused: võimalus integreerida teiste turvasüsteemidega, näiteks videovalve või häiresüsteemidega, võib parandada üldist turvapositsiooni.
Need turvafunktsioonid aitavad ära hoida volitamata juurdepääsu, vähendada turvariske ja tagada juurdepääsukontrollisüsteemi terviklikkuse.
Valige oma ettevõttele õige juurdepääsukontrolli kaardilugeja tüüp
Õige juurdepääsukontrolli kaardilugeja valimine on organisatsiooni turvalisuse ja tõhususe tagamiseks ülioluline otsus. Siin on üksikasjalik ülevaade teie mainitud teguritest, mida tuleks teadliku valiku tegemiseks arvestada:
Lugemisulatus
- Lühikese lugemisulatusega lugejad sobivad ühe inimese juurdepääsupunktidele, kus ruumi on piiratud, või kui lisaturvalisuse tagamiseks soovitakse vahetu läheduse kontrollimist.
- Pika lugemisulatusega lugejad sobivad paremini sõidukite juurdepääsuks või olukordadesse, kus kaardiomanik ei pääse lugejale hõlpsasti ligi. Lugeja lugemisulatuse valikul arvestage keskkonda ja otstarvet, et otsustada, milline on kõige otstarbekam ja turvalisem.
Ühilduvus olemasolevate süsteemidega:
Kontrollige, kas uued kaardilugejad saab sujuvalt integreerida teie organisatsiooni olemasoleva juurdepääsukontrollisüsteemi, turvakaamerate ja alarmsüsteemidega. See võib säästa kulusid ja vähendada paigaldusel tekkivaid probleeme.
Arvestage nii olemasoleva süsteemi kui ka uute lugejate toetatud side standardite ja protokollidega (nt Wiegand, OSDP jne), et tagada nende tõhus suhtlus.
Integreerimise lihtsus:
Kaardilugeja tehnoloogia peaks olema kasutajasõbralik ja mitte nõudma administraatoritele ja kasutajatele ulatuslikku koolitust. Kasutajaliidesed peaksid olema intuitiivsed ning süsteemitarkvara peaks võimaldama juurdepääsuõigusi hõlpsasti lisada või eemaldada.
Otsige lugejaid, mille paigaldusprotsess on lihtsustatud ja millel on tootja või müüja tugev tehniline tugi. See vähendab seisakuid ja paigalduskulusid.
Tulevane skaleeritavus:
Mõelge, kui lihtne on teie juurdepääsukontrollisüsteemi tulevikus laiendada. Kas süsteem suudab teie organisatsiooni kasvades toetada rohkem lugejaid ja suuremat arvu kasutajaid?
Veenduge, et tehnoloogia on kohandatav ja seda saab uuendada tulevaste turvaohtudega toimetulekuks. Valige näiteks lugejad, mis toetavad püsivara uuendusi uute funktsioonide või turvaparanduste jaoks.
Valides õige ligipääsukontrolli kaardilugeja, saate suurendada turvalisust, tõhustada ligipääsu haldamise protsesse ja parandada organisatsiooni üldist tööefektiivsust.
Kaitstud identiteeditõendi rakenduse jaoks vaadake meie MIFARE DESFire juhendit. SIA OSDP juhised hõlmavad turvalist lugeja ja kontrolleri vahelist suhtlust.